À quoi ressemble la supervision au quotidien

Voici les écrans que vous aurez sous les yeux une fois PulpShield installé — l'interface réelle, telle qu'elle est livrée. Aucune maquette, aucun montage.

🔒 Les données affichées sont celles d'une PME fictive. Aucune information réelle, aucune adresse d'un client ou d'un tiers.

Une seule console, pour tout le périmètre

PulpShield réunit la surveillance du réseau (NDR) et celle des postes (EDR) au même endroit. Pas d'aller-retour entre plusieurs outils : la détection, l'analyse et la réponse tiennent dans une seule interface, qui s'enrichit au fil des versions.
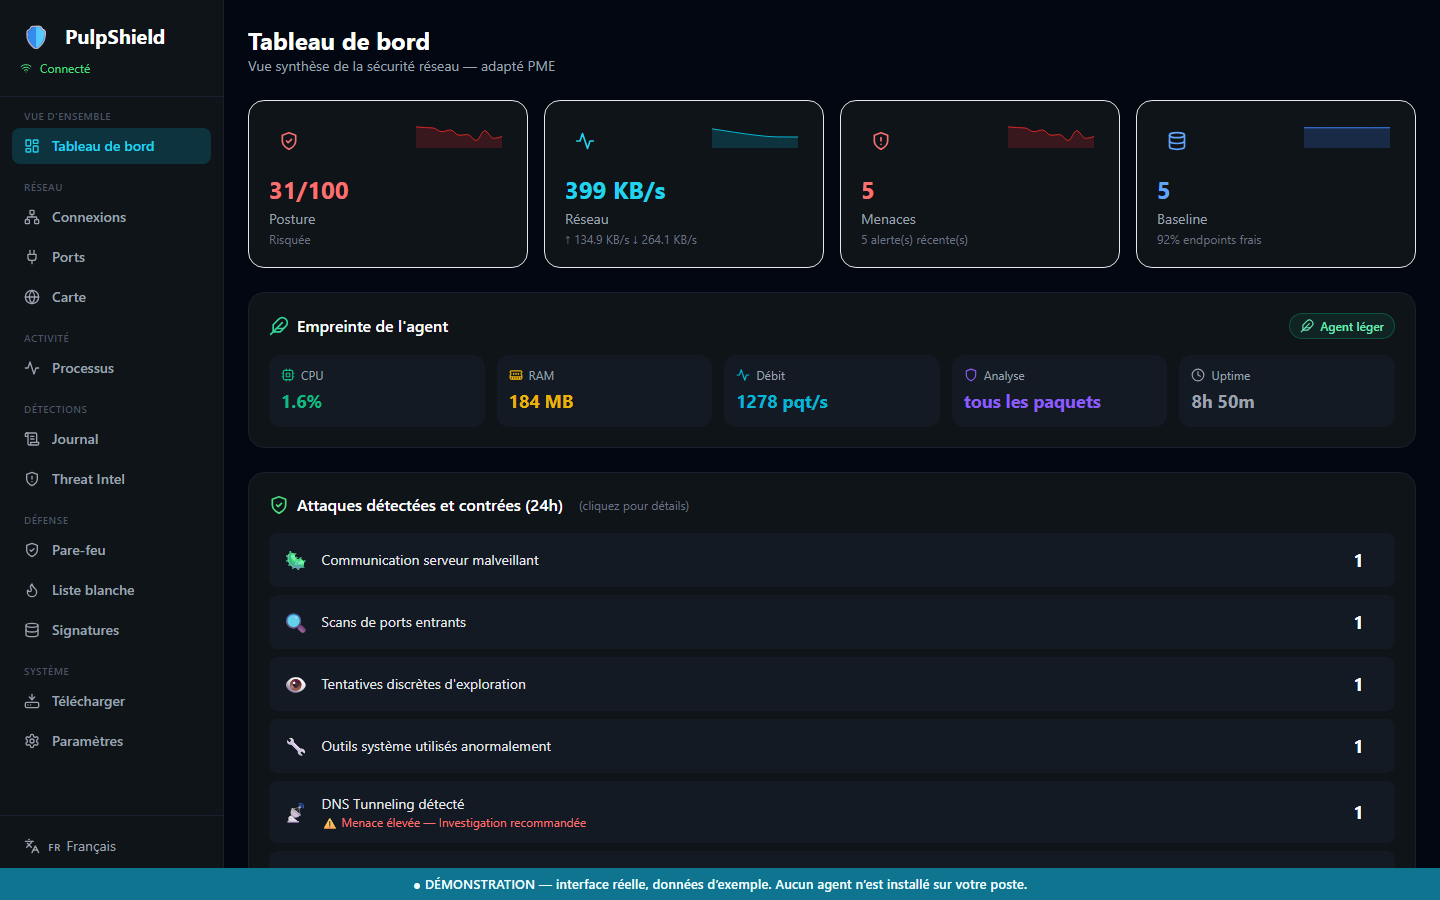
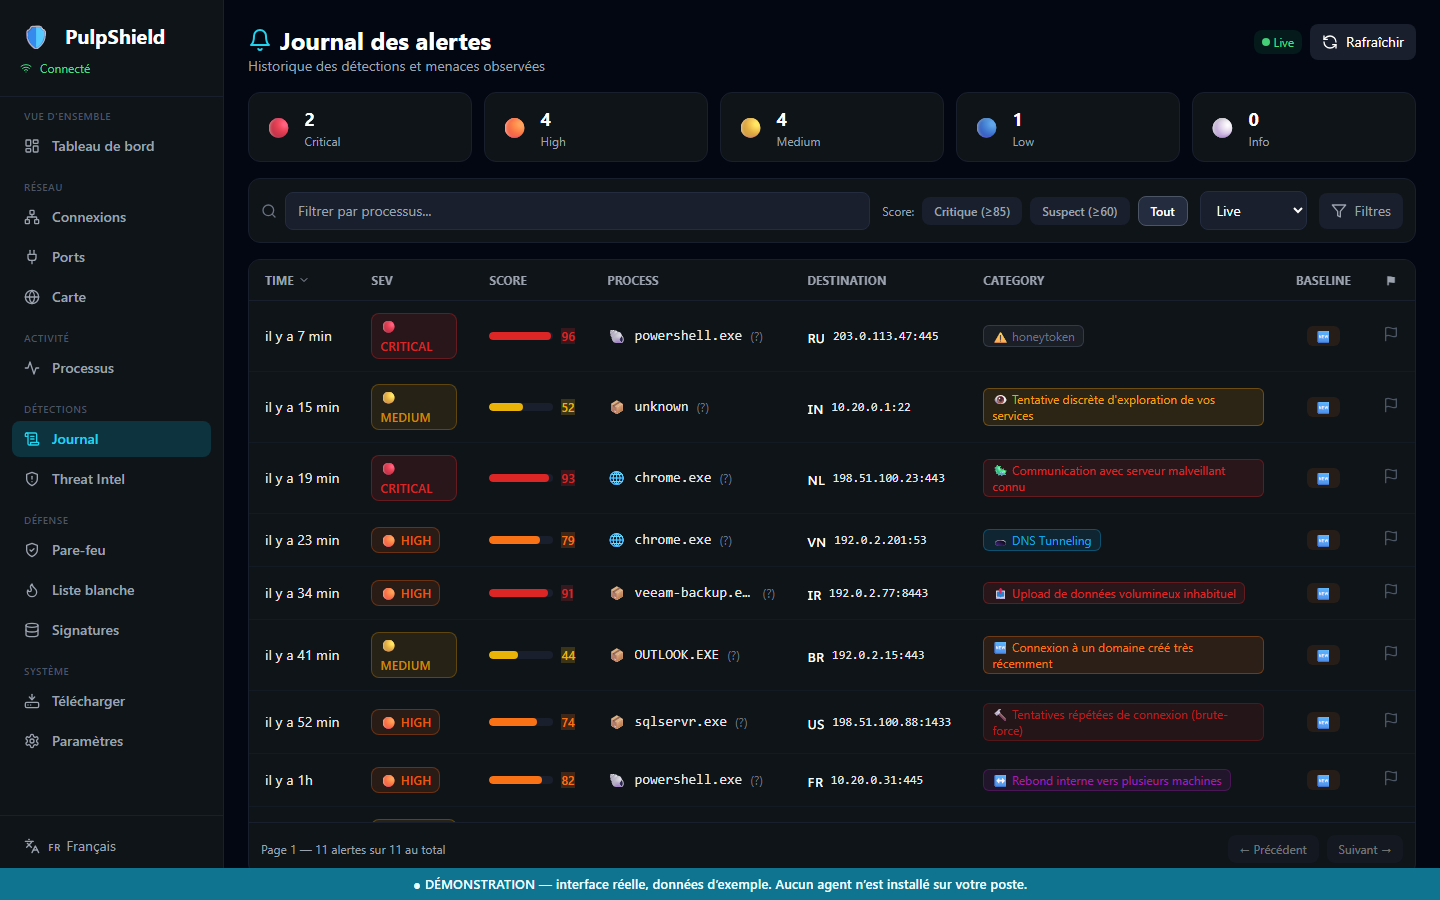
Tableau de bord PulpShield : score de posture, empreinte de l'agent et attaques détectées sur 24 heures
Vue d'ensemble Tableau de bord Un score de posture, les menaces actives et le détail des attaques contrées sur 24 h. L'empreinte de l'agent (CPU, RAM, débit) est affichée en permanence : vous savez ce qu'il consomme réellement sur le poste.
Journal des alertes PulpShield, trié par gravité avec score d'anomalie, processus et destination
Détections Journal des alertes Chaque détection est expliquée en français, pas en jargon : « communication avec un serveur malveillant connu », « rebond interne vers plusieurs machines ». Le processus fautif, la destination et le pays sont indiqués, avec un score de gravité — de quoi trier et décider sans être analyste SOC.
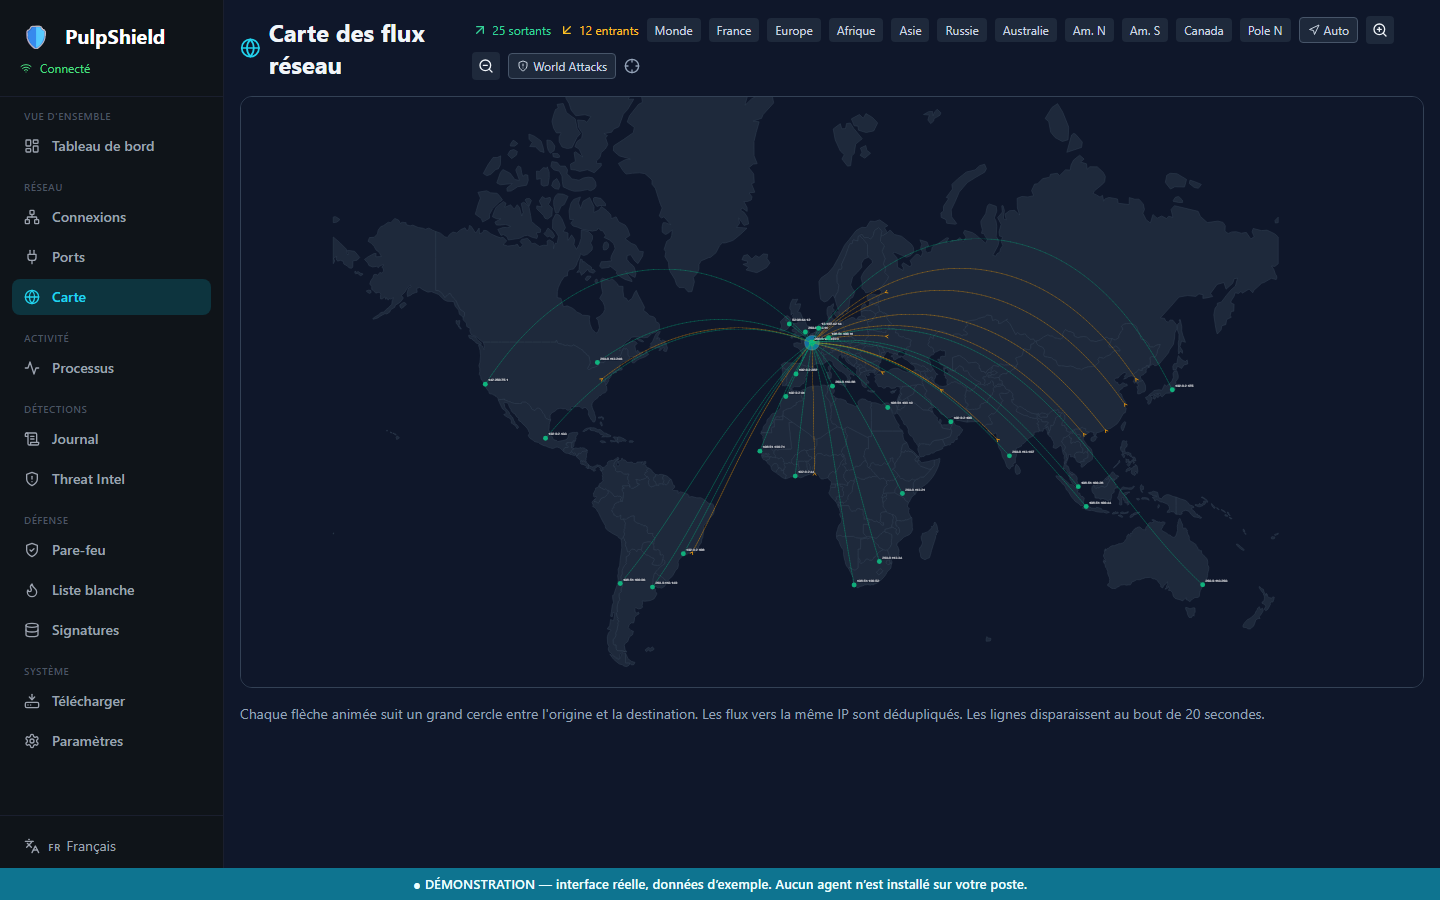
Carte mondiale des flux réseau : 25 flux sortants vers l'Afrique, l'Asie et l'Amérique du Sud, 12 flux entrants hostiles
Réseau Carte des flux Où part réellement votre trafic. Ici, une PME qui travaille avec le Kenya, l'Afrique du Sud, le Brésil, l'Inde ou Singapour — 25 flux sortants en vert. En orange, 12 flux entrants venus de Russie, de Chine ou d'Iran. Une connexion vers un pays où vous n'avez aucune activité se repère d'un coup d'œil.
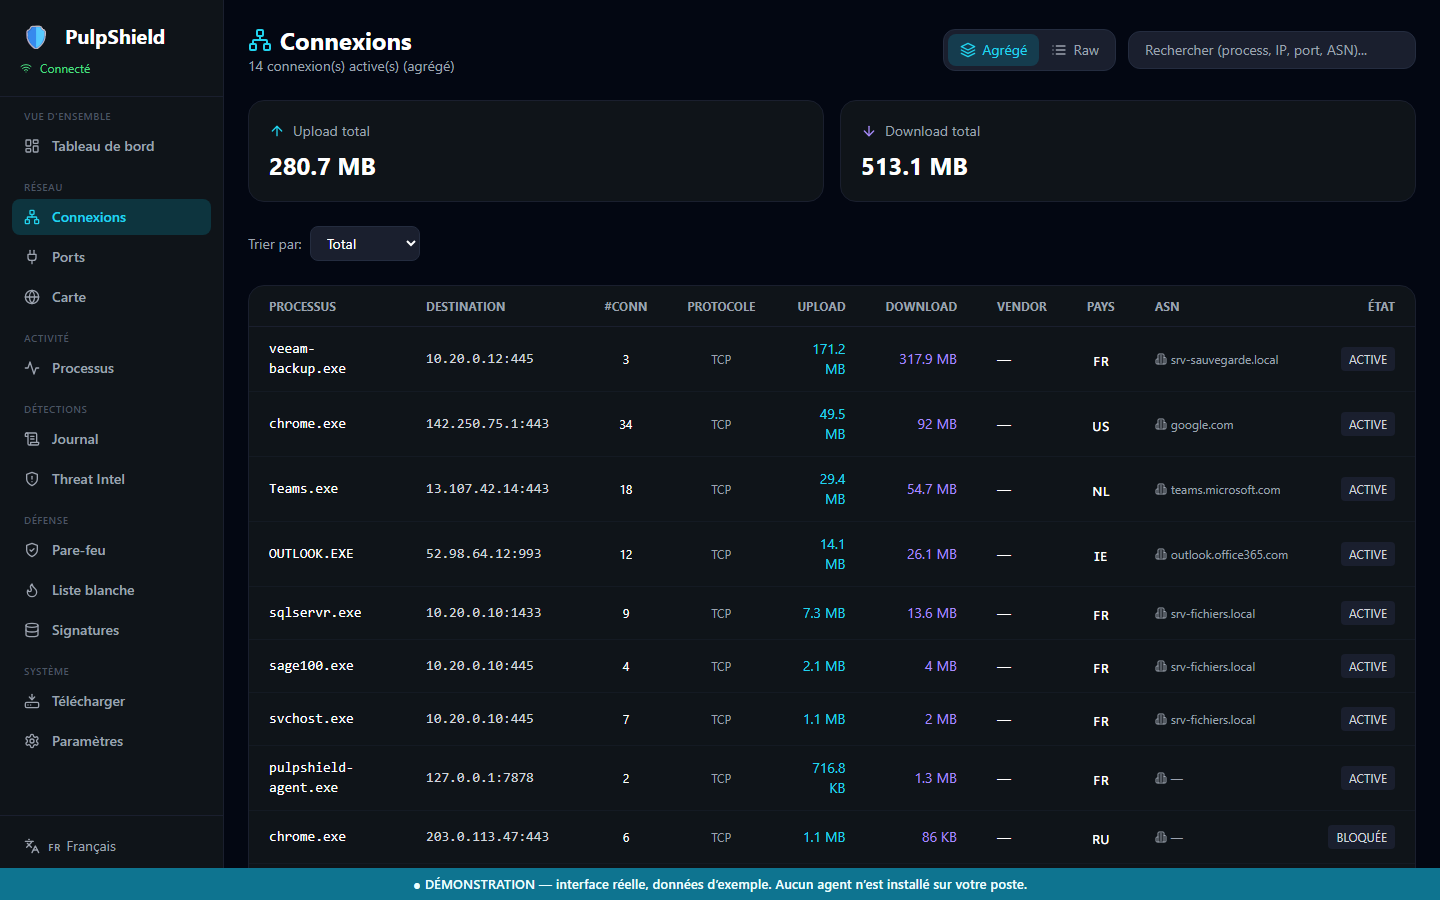
Liste des connexions réseau actives par application, avec pays, ASN et état bloqué ou actif
Réseau Connexions Quelle application parle à qui, sur quel port, pour quel volume. Les sessions vers une adresse hostile apparaissent en BLOQUÉE : la réponse a déjà eu lieu, vous ne faites que la constater.
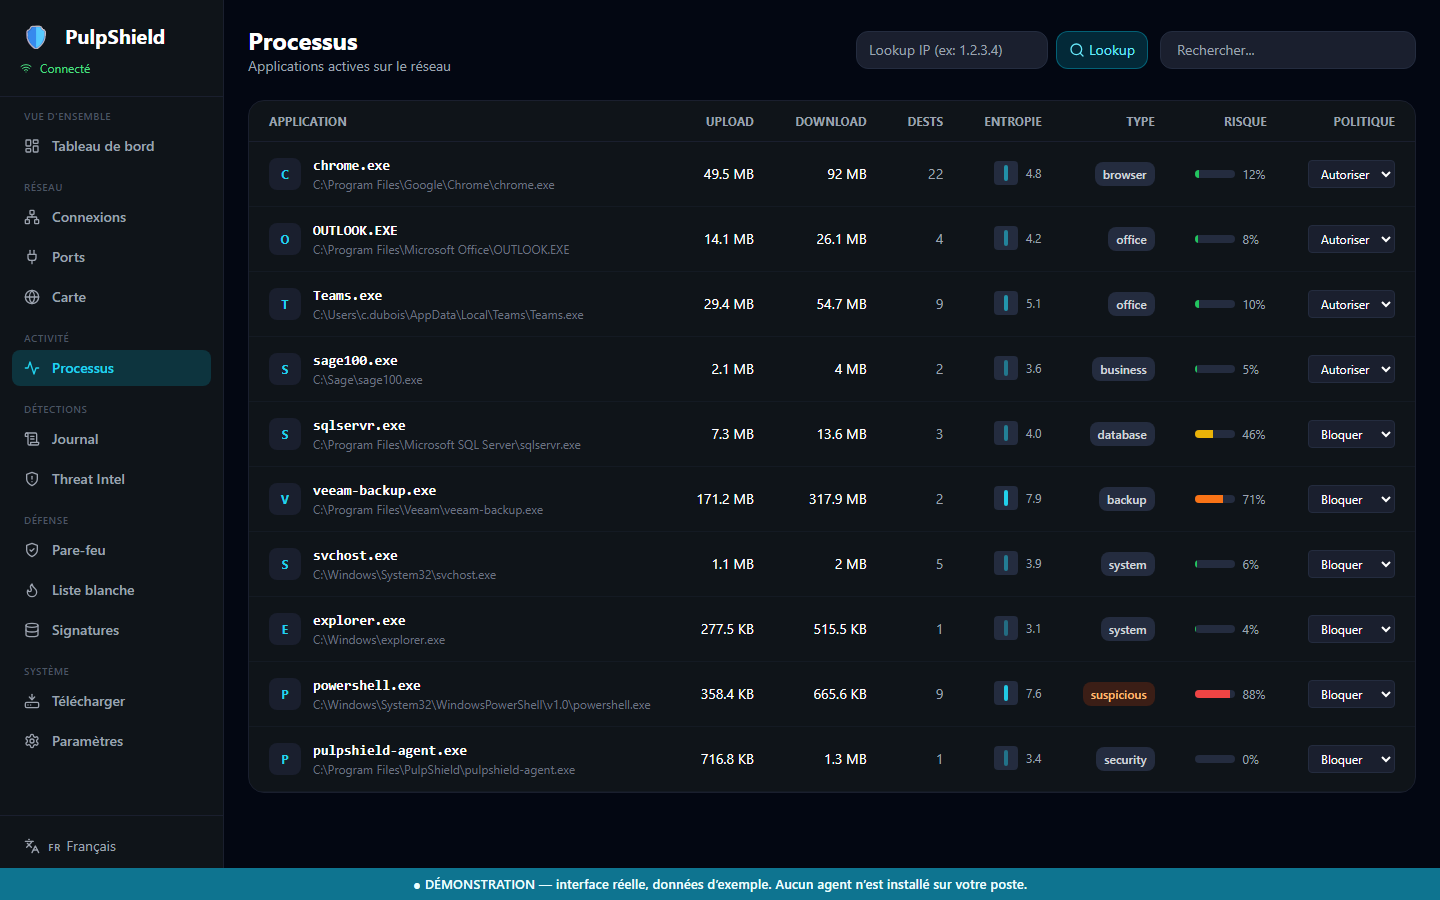
Inventaire des processus avec score de risque, entropie et politique autoriser ou bloquer
Postes Processus L'inventaire des applications qui communiquent, avec leur score de risque et leur entropie moyenne — un chiffrement inhabituel trahit souvent un rançongiciel. Chaque programme s'autorise ou se bloque d'un menu.
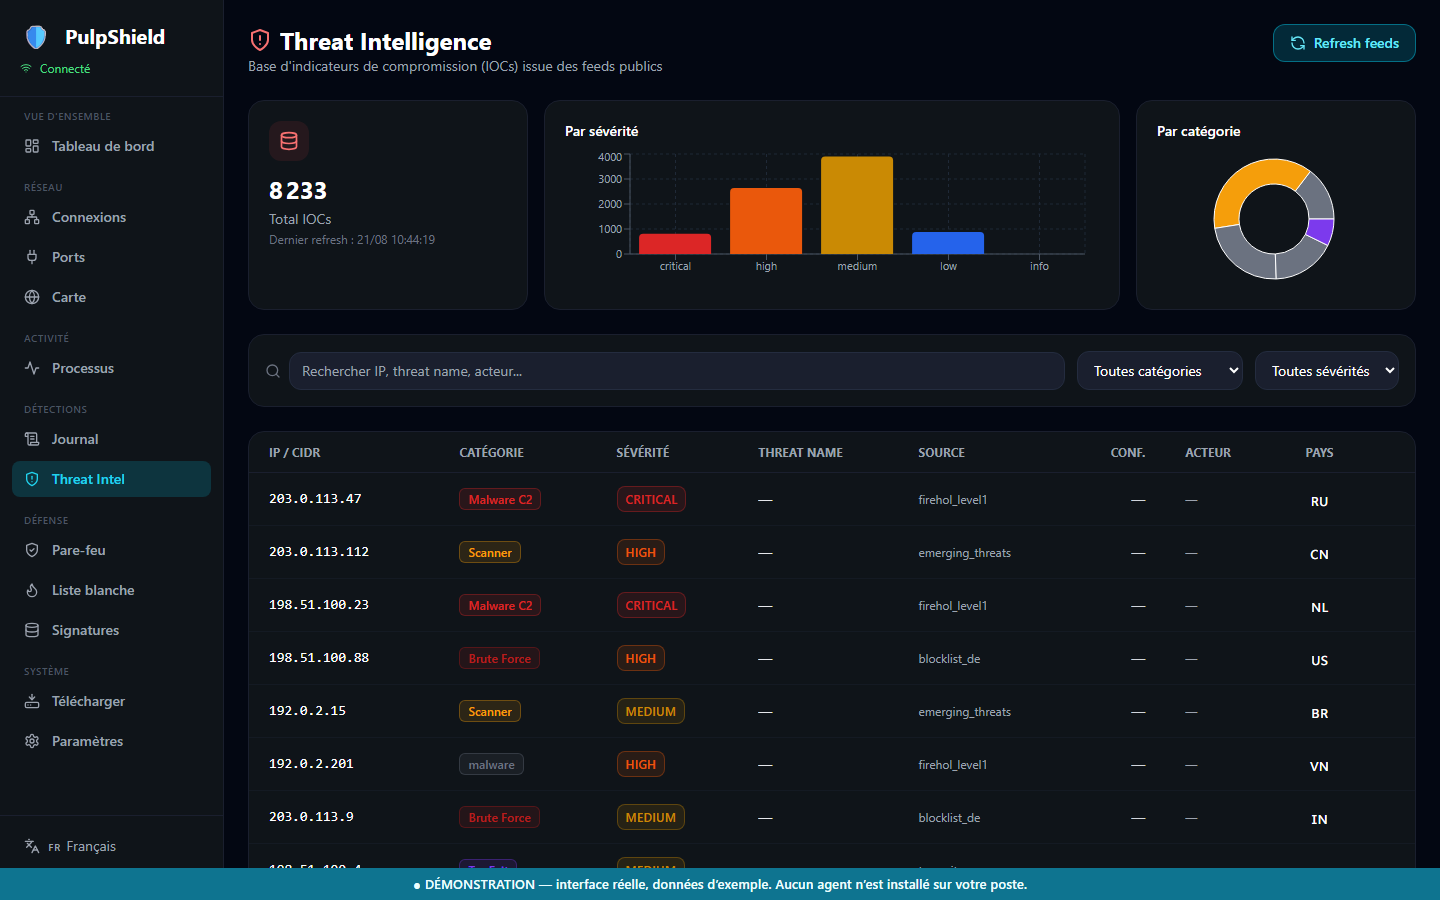
Renseignement sur les menaces : adresses malveillantes connues par catégorie et par source
Renseignement Threat Intelligence Des milliers d'adresses malveillantes connues, actualisées automatiquement depuis des sources publiques reconnues, classées par catégorie et par gravité.
Règles de pare-feu posées automatiquement par PulpShield, avec motif et horodatage
Réponse Pare-feu PulpShield ne se contente pas d'alerter : il bloque. Chaque règle posée est tracée avec son motif et son horodatage, et reste révocable d'un clic.
Ports en écoute sur le poste, avec niveau de risque associé
Postes Ports en écoute La surface d'exposition du poste, port par port, avec le niveau de risque associé. C'est souvent là que commence une intrusion : un bureau à distance ouvert qu'on avait oublié.

Cette interface est manipulable

La démonstration en ligne fait tourner cette interface exacte dans votre navigateur, avec un jeu de données d'exemple. Rien à installer, rien à désinstaller.