PulpShield détecte et arrête les cyberattaques avancées que l'antivirus ne voit pas — C2, exfiltration, mouvement latéral — dans un agent léger. Solution 100 % française, hébergée en France 🇫🇷, déployable chez vous sans cloud étranger. Analyse IA souveraine en option.
Hameçonnage hyper-réaliste, deepfakes, attaques automatisées : la barrière technique s'effondre. Les TPE et PME sont en première ligne — et beaucoup ne se relèvent pas d'une attaque majeure.
Analyse passive du trafic : détecte les communications C2, l'exfiltration, les scans et le mouvement latéral.
Télémétrie des processus et des commandes : repère le détournement d'outils système et les reverse shells.
Agent natif à très faible empreinte CPU/mémoire, multi-OS (Windows, Linux, macOS), qui ne ralentit pas le poste.
13 détecteurs (beacon C2, DGA, exfiltration, brute force, cryptominage…). Chaque alerte est scorée et expliquée.
En option, une IA souveraine (modèles Mistral, exécutés sur vos serveurs) reprend les données collectées pour écarter les faux positifs et suggérer les actions à mener.
100 % déployable on-premise. Vos données restent chez vous — du réseau jusqu'à l'IA. Conforme RGPD.
Bloquez une adresse malveillante ou isolez un poste compromis directement depuis la console.
Carte du réseau, découverte des objets connectés non gérés (imprimantes, caméras, IoT), journal des détections.
Détection, traçabilité des incidents et reporting — pour répondre aux obligations NIS2, CRA et RGPD, à portée de PME.
Des leurres invisibles que seul un attaquant peut déclencher : une alerte quasi certaine, avec presque aucun faux positif.
Le plus dur, pour une PME, ce n'est pas de détecter : c'est de savoir si une alerte est réelle, et quoi faire. PulpShield propose en option une couche d'analyse fondée sur les modèles de Mistral AI (champion français), exécutables sur vos propres serveurs. Elle exploite les données déjà collectées par l'agent — alertes, réputation, référentiel, corrélation entre postes.
Les solutions classiques noient les PME sous les faux positifs. Activée, l'analyse IA filtre le bruit et transforme chaque vraie alerte en plan d'action clair — comme un analyste SOC, mais à portée de PME.
Souverain : l'IA tourne sur vos serveurs (modèles open-weight Mistral) — aucune donnée sensible n'est envoyée vers un LLM étranger.
La quasi-totalité des leaders sont américains ou britanniques, avec un cloud souvent obligatoire. PulpShield est une solution 100 % française, éditée et hébergée en France 🇫🇷, déployable on-premise : vos données ne quittent jamais le territoire.
| Solution | Origine | Cloud obligatoire | Souveraineté FR |
|---|---|---|---|
| CrowdStrike, SentinelOne | 🇺🇸 États-Unis | Oui | Non |
| Microsoft Defender | 🇺🇸 États-Unis | Oui | Non |
| Darktrace | 🇬🇧 Royaume-Uni | Souvent | Non |
| Stormshield | 🇫🇷 France | Non | Oui |
| PulpShield | 🇫🇷 France | Non | Oui |
Positionnement indicatif par catégorie. PulpShield est le seul à réunir NDR et EDR dans cette catégorie souveraine pour le segment PME, avec une analyse IA disponible en option.
Détection, corrélation d'incidents, réponse et triage par IA : PulpShield automatise les fonctions essentielles d'un centre opérationnel de sécurité (SOC). Votre PME est protégée sans équipe d'analystes.
Vous êtes un prestataire informatique (MSP) ? Supervisez tous vos clients depuis une console unique et opérez votre propre SOC managé.
Détection 24/7 sur le réseau et les postes.
L'IA fait le travail de premier niveau d'un analyste.
Une console pour des dizaines de PME.
La réglementation européenne se durcit et concerne désormais des milliers de PME et ETI. PulpShield vous aide à répondre à vos obligations — détection, traçabilité, preuves.
Des milliers de PME, ETI et collectivités doivent désormais détecter et notifier les incidents de sécurité. PulpShield apporte la détection avancée, la traçabilité des incidents et le reporting exploitable pour la conformité.
Le CRA impose la sécurité des produits connectés mis sur le marché européen (sécurité dès la conception, gestion des vulnérabilités, mises à jour). PulpShield surveille vos systèmes et est lui-même conçu selon ces principes — langage à sûreté mémoire (Rust), souveraineté des données.
PulpShield est un outil d'aide à la conformité : il fournit la détection, la traçabilité et les preuves attendues par NIS2 et le CRA. Il ne se substitue pas à votre démarche de conformité globale.
Téléchargez et testez gratuitement pendant 3 mois, puis souscrivez un abonnement par poste — sans engagement de matériel. Données hébergées en France 🇫🇷.
1 à 10 postes
11 à 50 postes
50+ postes / secteurs sensibles
Prestataires informatiques
Tarifs indicatifs hors taxes, à confirmer. Remises au volume et tarifs MSP sur demande.
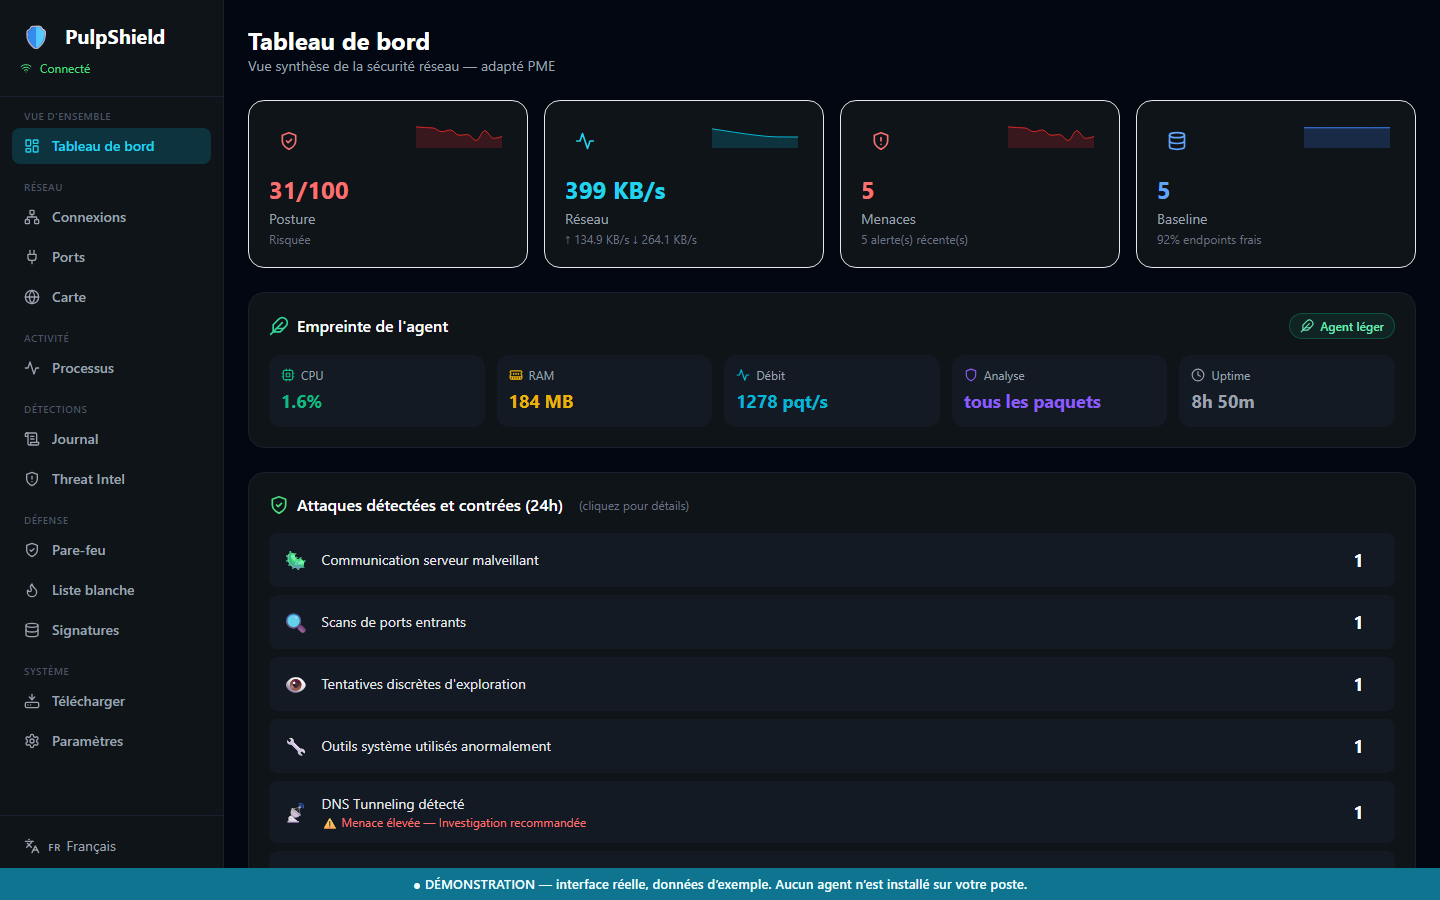
Un tableau de bord lisible par un dirigeant, pas seulement par un expert. Chaque alerte est expliquee en francais, avec le processus fautif et la destination.
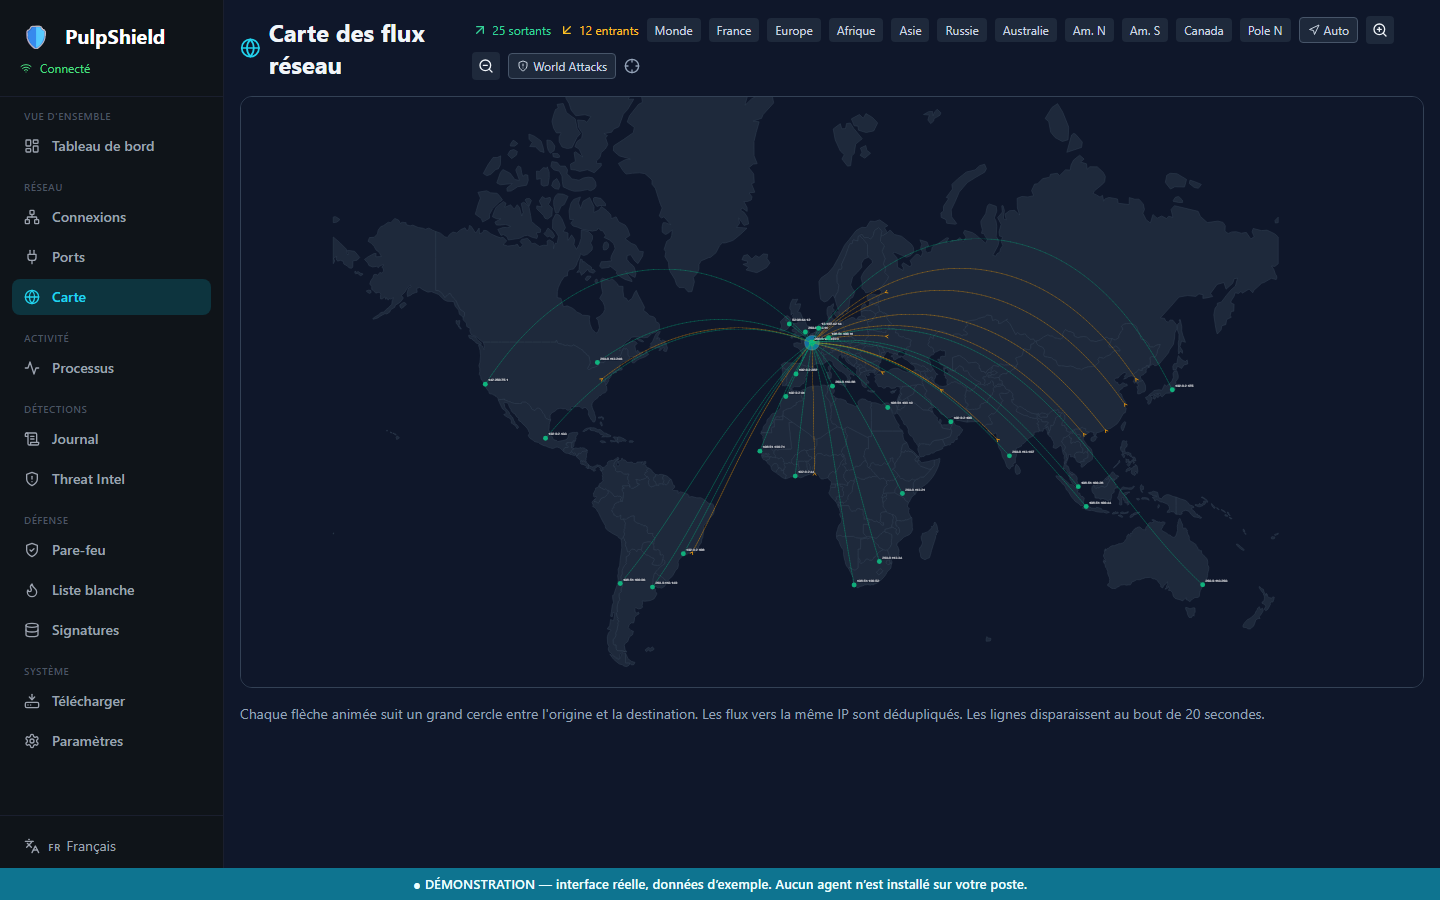
Ou part reellement votre trafic. Chaque flux sortant est trace en vert, chaque flux entrant en orange. Une connexion vers un pays ou vous n'avez aucune activite se repere immediatement.
/downloads/… avant ouverture publique — sinon SmartScreen/antivirus les bloquent.PulpShield est éditée par SAS Digitigrade Studio, société française basée à Montélier (Drôme). Notre conviction : les PME méritent une protection de niveau professionnel, souveraine et abordable — sans dépendre de solutions étrangères.
Le projet est porté par Nicolas Hesse, fondateur (Drôme, France), qui conçoit PulpShield comme la réponse souveraine au besoin de cybersécurité des TPE et PME.
Fondateur — Drôme, France 🇫🇷
SAS Digitigrade Studio · 26120 Montélier
Oui. PulpShield est éditée par une société française (Drôme) et se déploie on-premise : vos données restent en France, sans cloud étranger obligatoire.
Non. Un seul agent léger à installer sur chaque poste (Windows, Linux, macOS), puis vous accédez à l'interface localement. Aucune compétence avancée requise.
Oui : détection des incidents, traçabilité et reporting répondent aux exigences NIS2 et au Cyber Resilience Act. PulpShield est aussi conçu « secure by design ».
L'antivirus bloque des fichiers connus. PulpShield détecte les comportements d'attaque (communication C2, exfiltration, mouvement latéral) qu'un antivirus ne voit pas.
Essai gratuit 3 mois, puis abonnement par poste à partir de 5 €/poste/mois. Tarifs dégressifs et offre partenaire pour les prestataires (MSP).
Non. En mode on-premise, vos données ne quittent jamais votre organisation — y compris si vous activez l'option d'analyse IA, les modèles Mistral s'exécutant sur vos propres serveurs.
Demandez une démo ou un devis adapté à votre parc.
contact@pulpshield.com